: مؤسس الموقع
المحامي سامر برهم
المحامي سامر برهم


جراءة نيوز - اخبار الاردن :
كشف باحث أمني عن ثغرة في طريقة التشفير القديمة لشرائح الاتصالات SIM تمكن القراصنة من السيطرة على هواتف المستخدمين والقيام ببعض العمليات عوضاً عنهم. وقال الباحث الأمني الألماني "كارستن نول" في تصريحاته لصحيفة "نيويورك تايمز" الأمريكية ونقلتها "الشبكة العربية للأخبار التقنية" أن الثغرة موجودة بشرائح الاتصالات التي تستخدم معيار تشفير البيانات DES، وهو المعيار الذي استخدم في تشفير نحو ثلاثة مليارات شريحة اتصال حول العالم.
وأوضح "نول" أن الثغرة تتيح للقراصنة معرفة المفتاح الأمني لشرائح الاتصالات المشفرة بمعيار DES عبر إرسال رسائل تهيئة مزيفة، حيث تقوم تلك الشرائح تلقائياً بالرد برسالة تتضمن المفتاح الأمني للشريحة إلى مصدر الرسائل المزيفة تلك.
ويستطيع القراصنة استخدام المفتاح الأمني لشريحة الاتصالات من أجل إرسال رسالة تتضمن برمجيات خبيثة للسيطرة على الهاتف مما يمكنه من اعتراض الرسائل التي تستقبلها الشريحة والقيام بعمليات مالية مستفيداً من رصيد المستخدم لدى شركة الاتصالات. وقام الباحث الأمني الألماني بتجربة تلك الثغرة على قرابة ألف شريحة اتصالات في أمريكا وأوروبا ونجح في السيطرة عليها، حيث أكد أن عملية السيطرة تلك لا تحتاج إلا لحاسوب عادي وتتم في دقيقتين فقط. وقدر "نول" عدد شرائح الاتصالات التي يمكن استهدافها عبر تلك الثغرة الأمنية حالياً، بنحو 750 مليون شريحة اتصالات حول العالم، لذا قام بتنبيه اتحاد مشغلي الهواتف المحمولة GSMA بتلك الثغرة الأمنية الخطيرة.
ووعد اتحاد مشغلي الهواتف المحمولة، حسب “نيويورك تايمز”، بالتواصل مع شركات الاتصالات لإيجاد طريقة لسد تلك الثغرة الأمنية قبل استغلالها بشكل واسع من قبل القراصنة. يذكر أن شركات صناعة شرائح الاتصالات بدأت في الاعتماد على معيار التشفير المطور AES الذي يملك خواص أمنية أكثر تطوراً من معيار DES، وتم اعتماد معيار AES رسمياً في 2001 بعد اختياره في تشرين اول من عام 2000 كبديل لمعيار تشفير البيانات السابق.
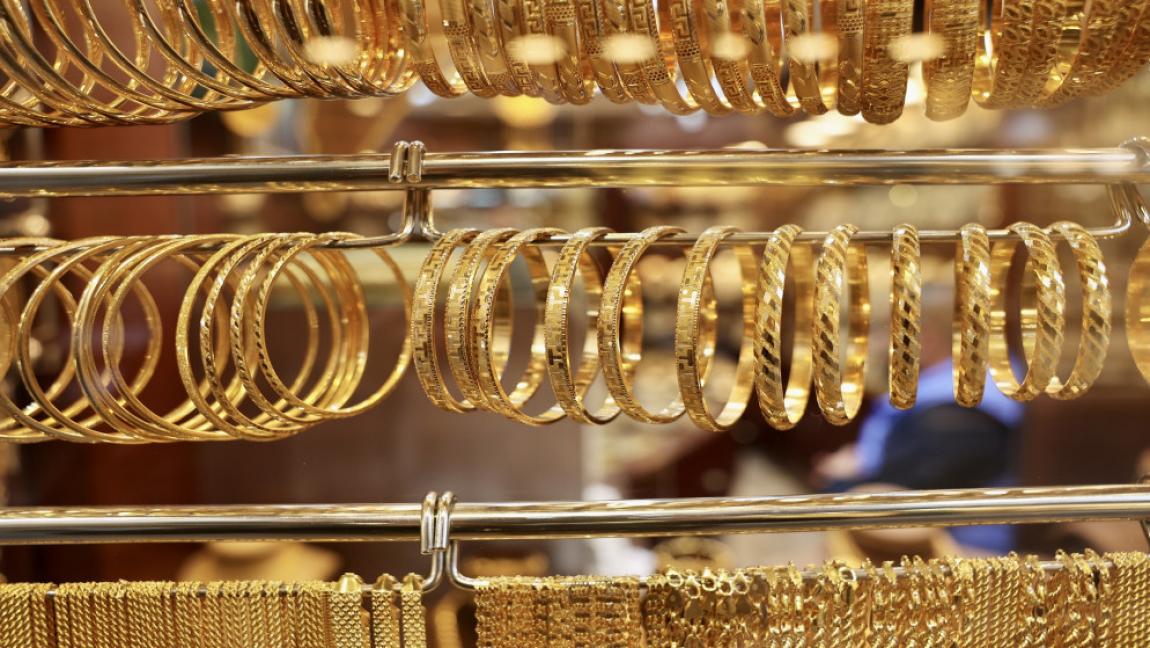 ارتفاع أسعار الذهب محليا إلى 85.10 دينارا للغرام
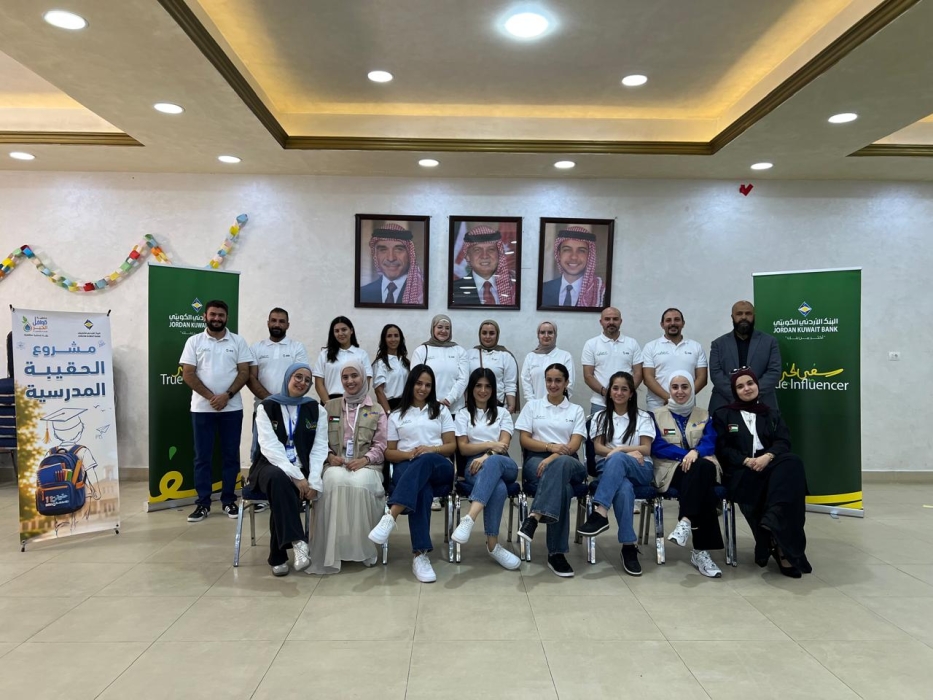 البنك الأردني الكويتي يدعم مبادرة «حقيبتي احملها عني» لتوفير المستلزمات المدرسية للطلبة
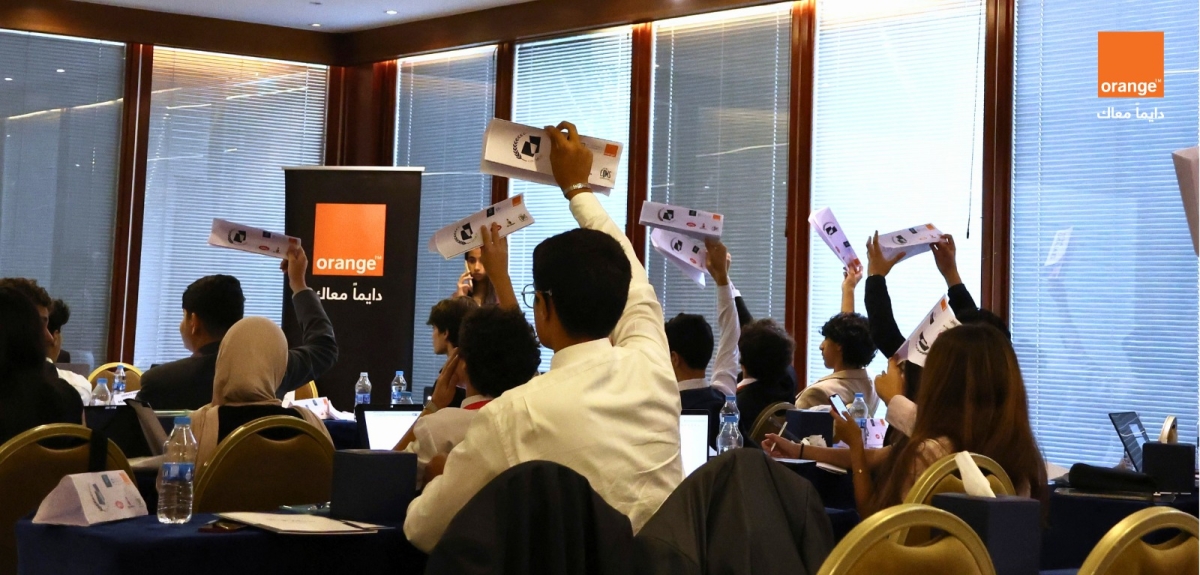 أورنج الأردن تدعم مهارات الشباب القيادية عبر رعاية ثلاث مؤتمرات لنموذج الأمم المتحدة
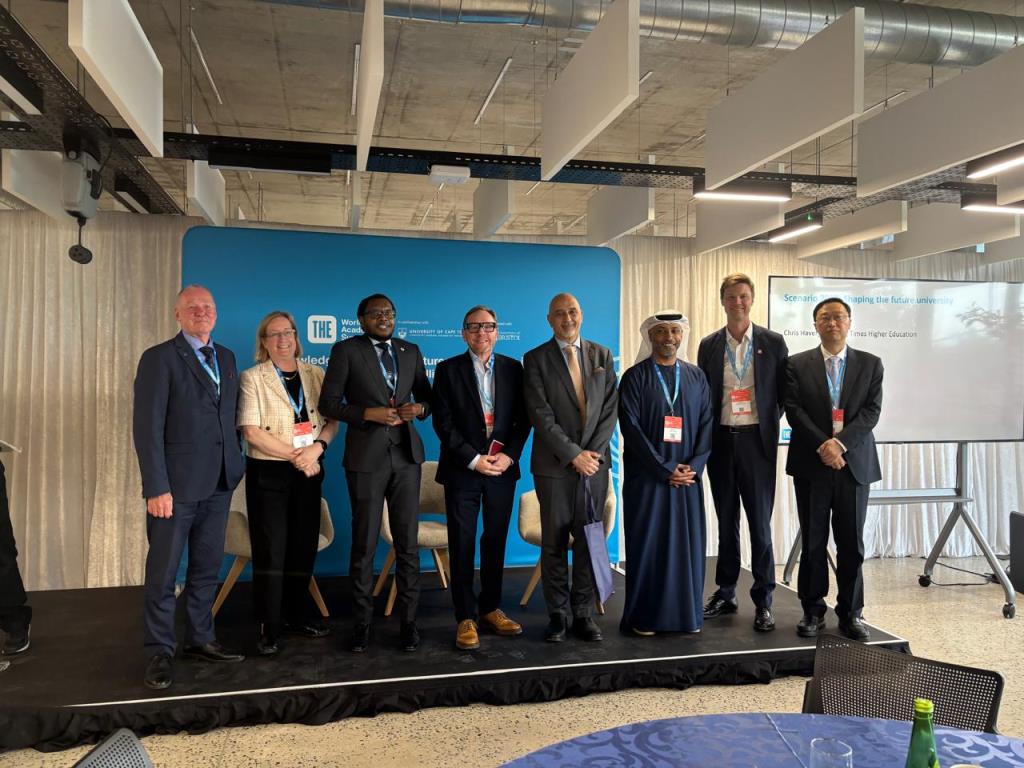 رئيس جامعة عمان الأهلية يشارك بمنتدى رؤساء الجامعات العالمية ضمن قمة التايمز الأكاديمية في كيب تاون
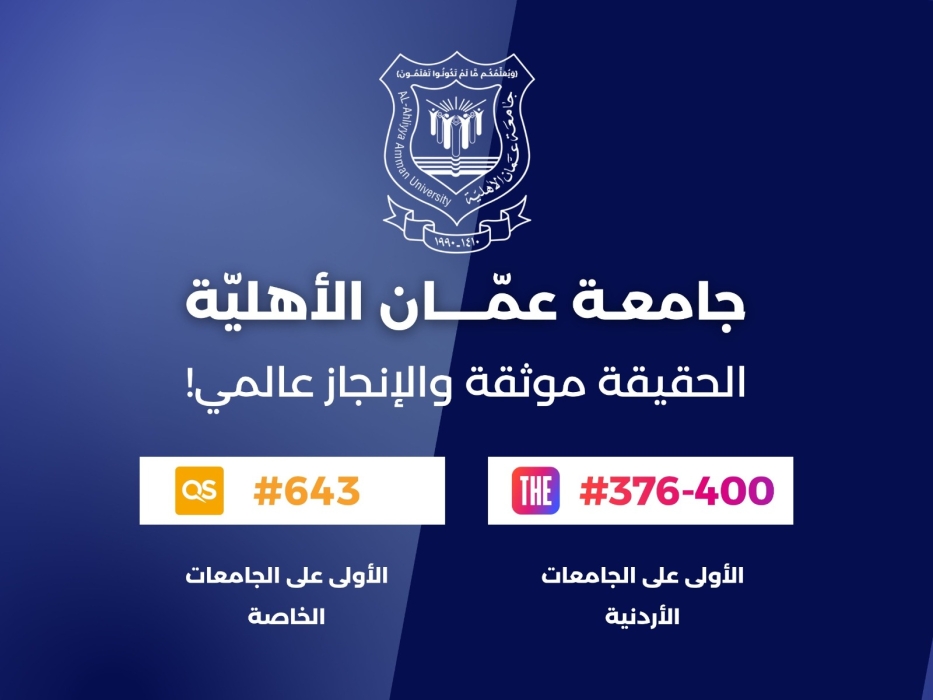 فخر الإنجازات ... عمان الأهلية الأولى محلياً وبالمرتبة 376-400 عالميا بتصنيف التايمز 2027
 نمو الناتج المحلي الإجمالي 3% خلال الربع الثاني من 2026
 الطاقة: مخزون المشتقات النفطية يكفي الأردن لـ 60 يوما
 ضبط مركبة تسير بسرعة 220 كم/ساعة على طريق شويعر