: مؤسس الموقع
المحامي سامر برهم
المحامي سامر برهم


دعا مكتب التحقيقات الفيدرالي الأميركي، مستخدمي الإنترنت إلى إيقاف أجهزة إيصال الإنترنت "الراوتر" فورا، ثم تشغيلها مجددا، حتى يحدوا من انتشار برمجيات روسية خبيثة.
وانتقلت عدوى البرمجيات الخبيثة إلى مئات الآلاف من الأجهزة، ويرى خبراء أن الهجوم قد يساعد على جمع بيانات بشأن أنشطة الناس في شبكة الانترنت أو تعطيل الاتصال بالشبكة بشكل كامل.
وبحسب صحيفة "إندبدنت" البريطانية، فإن إيقاف الأجهزة وتشغيلها مجددا، لا يضمن حل الخلل فقط، وإنما يتيح للسلطات أن تتعقب أماكن انتشار البرمجيات الخبيثة.
وجاء التنبيه الأخير، بعدما سمحت محكمة أميركية لمكتب التحقيقات الفيدرالي بمصادرة موقع إلكتروني استخدمه القراصنة بمثابة قاعدة لمهاجمة أجهزة إيصال الإنترنت (الراوتر) من خلاله.
وتم الإبلاغ عن الإصابة بالبرمجيات الخبيثة في أكثر من 50 بلدا في العالم، وكانت أوكرانيا من أول الأهداف للهجوم الإلكتروني الواسع.
وبحسب وزارة العدل الأميركية، فإن القراصنة المتورطين في الهجوم يسمون بمجموعة "سوفاسي" ويرتبط أفرادها بالحكومة الروسية، وسبق لهم أن واجهوا تهما بالقرصنة، أبرزها مهاجمة الحزب الديمقراطي الأميركي خلال انتخابات الرئاسة سنة 2016
 "سر المنام" .. تصريحات مؤثرة من ياسمين رئيس عن وفاة والديها
 "زودوا كراسي القهاوي" .. محمد رمضان يسخر من مونديال كأس العالم بسبب "عشماوي"
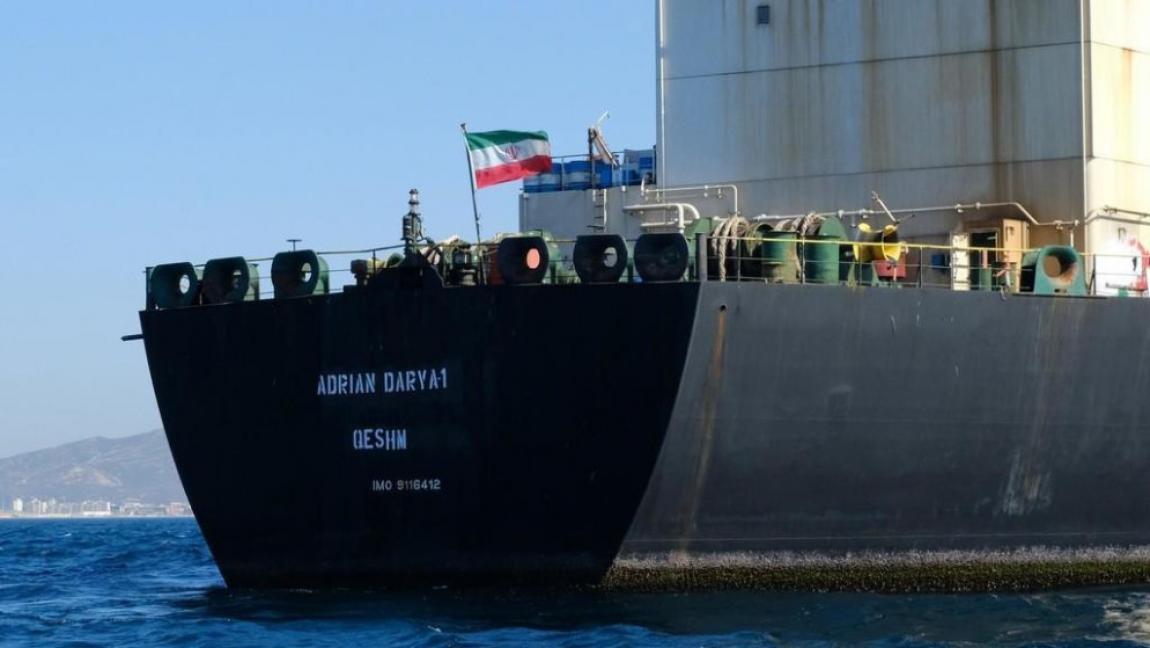 تقرير: توقف صادرات النفط الإيراني في أكتوبر بسبب الحصار الأميركي
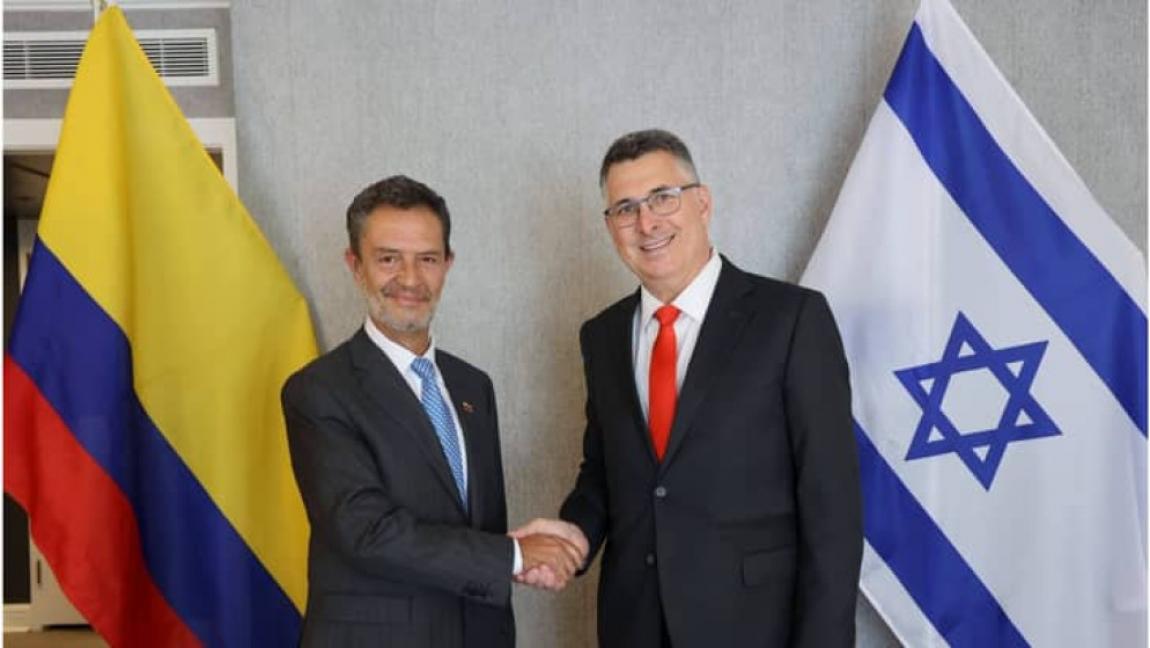 كولومبيا تفتتح سفارتها في القدس
 ما يجب أن تعرفه عن شركات التداول الممول للمؤشرات الاصطناعية
 12 مليون جنيه إسترليني سنويا .. تكلفة تأمين الحماية الخاصة للأمير هاري وزوجته
 بسبب صورة محمد صلاح .. صخرة بتركيا تتحول مزاراً سياحياً
 أحمد العوضي يفتح قلبه: أعيش قصة حب وأحلم بالأبوة